Die Verbindungsprobleme zwischen meinem USV und PVE auf dem Ugreen habe ich mit einem Watchdog Skript gelöst. Ich habe diverse GUI für NUT getestet und bin aktuell bei PVE-UPS hängen geblieben. Im Hintergrund werkelt dabei weiterhin das bewährte NUT, PVE-UPS macht lediglich die Verwaltung komfortabler. Das ergänzt sich auch perfekt mit meinem Watchdog Skript.
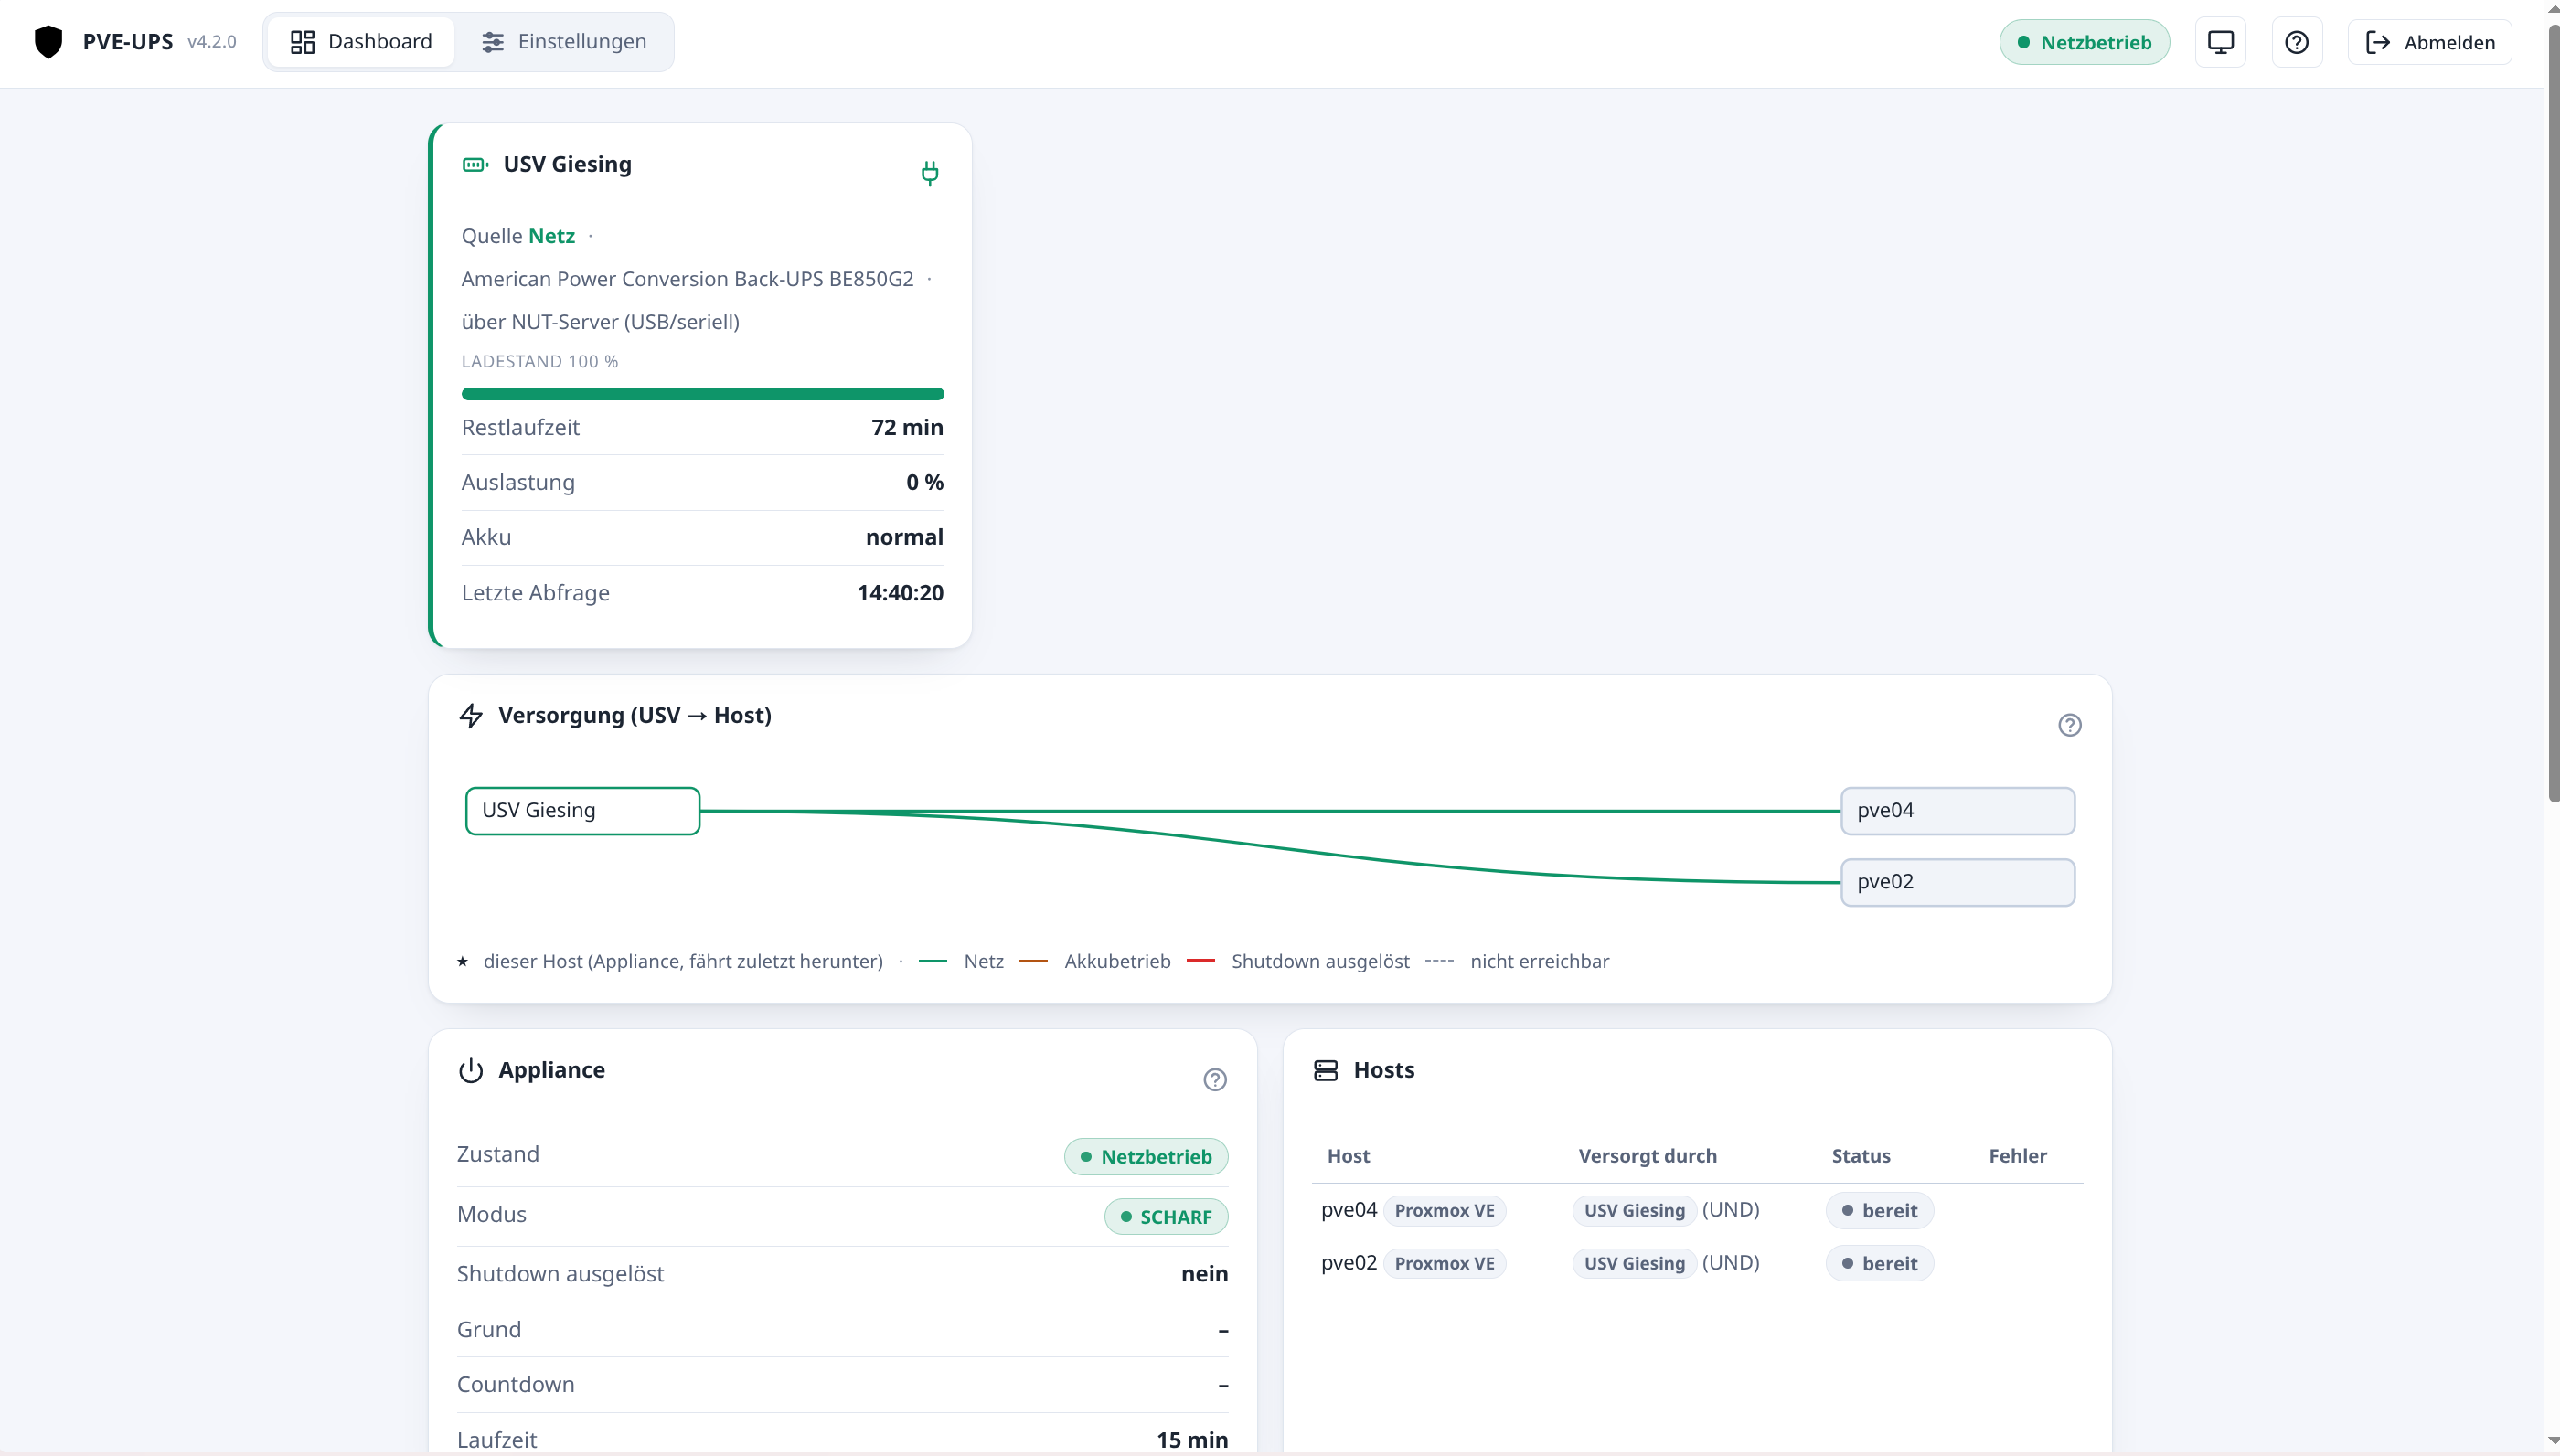
Als Ziel für ein kontrolliertes Herunterfahren lassen sich PVE und PBS eintragen. PBS läuft bei mir als LXC auf einem der PVEs und muss daher nicht separat eingetragen werden. Damit PVE-UPS ausreichend Rechte auf den herunterzufahrenden PVEs hat, habe ich hierfür extra einen eigenen User mit API Token angelegt. Die API Token kann man entweder über die PVE GUI oder direkt in der Shell des jeweiligen PVE erstellen (das Token wird nur einmal angezeigt!)
pveum user add ups@pve
pveum role add UpsShutdown -privs "Sys.PowerMgmt"
pveum acl modify /nodes -user ups@pve -role UpsShutdown
pveum user token add ups@pve shutdown --privsep 0
Wegen meiner Tailscale/Netbox Situation und meinen manuellen Routinganpassungen musste ich noch zusätzlich am entfernten Standort in die beiden /etc/network/interfaces eine Ausnahme für das lokale Subnetz eintragen
root@pve02:~# cat /etc/network/interfaces
# network interface settings; autogenerated
# Please do NOT modify this file directly, unless you know what
# you're doing.
#
# If you want to manage parts of the network configuration manually,
# please utilize the 'source' or 'source-directory' directives to do
# so.
# PVE will preserve these directives, but will NOT read its network
# configuration from sourced files, so do not attempt to move any of
# the PVE managed interfaces into external files!
auto lo
iface lo inet loopback
auto enp3s0
iface enp3s0 inet manual
auto enp6s0
iface enp6s0 inet manual
auto bond0
iface bond0 inet manual
        bond-slaves enp3s0 enp6s0
        bond-miimon 100
        bond-mode balance-xor
auto vmbr0
iface vmbr0 inet static
        address 192.168.3.7/24
        gateway 192.168.3.1
        bridge-ports bond0
        bridge-stp off
        bridge-fd 0
        post-up   ip rule add to 192.168.3.0/24 lookup main priority 2500
        pre-down  ip rule del to 192.168.3.0/24 lookup main priority 2500
source /etc/network/interfaces.d/*
root@pve02:~#
wobei diese beiden Zeilen
post-up   ip rule add to 192.168.3.0/24 lookup main priority 2500
pre-down  ip rule del to 192.168.3.0/24 lookup main priority 2500
ergänzt wurden.